★ EU Banque · Assurance · Santé · Tout secteur data-driven

Vos données restreintes. Enfin exploitables. De la production aux tests, à l’analytics et à l’IA, en sécurité.

Pseudia est la plateforme qui transforme les données de production que votre organisation ne peut pas utiliser aujourd’hui en données réalistes et cohérentes pour le développement, les tests, l’analytics et l’IA (LLM, copilotes et agents compris), sans exposer l’identité d’un seul client ou patient.

Aucune carte de crédit requise · Échange direct avec un expert · Solution souveraine UE

15j → <1j
Délai d’accès à des données exploitables
0
Identité réelle en test, recette & IA
<1j
Intégration API dans votre stack
100%
EU · clés sous droit européen
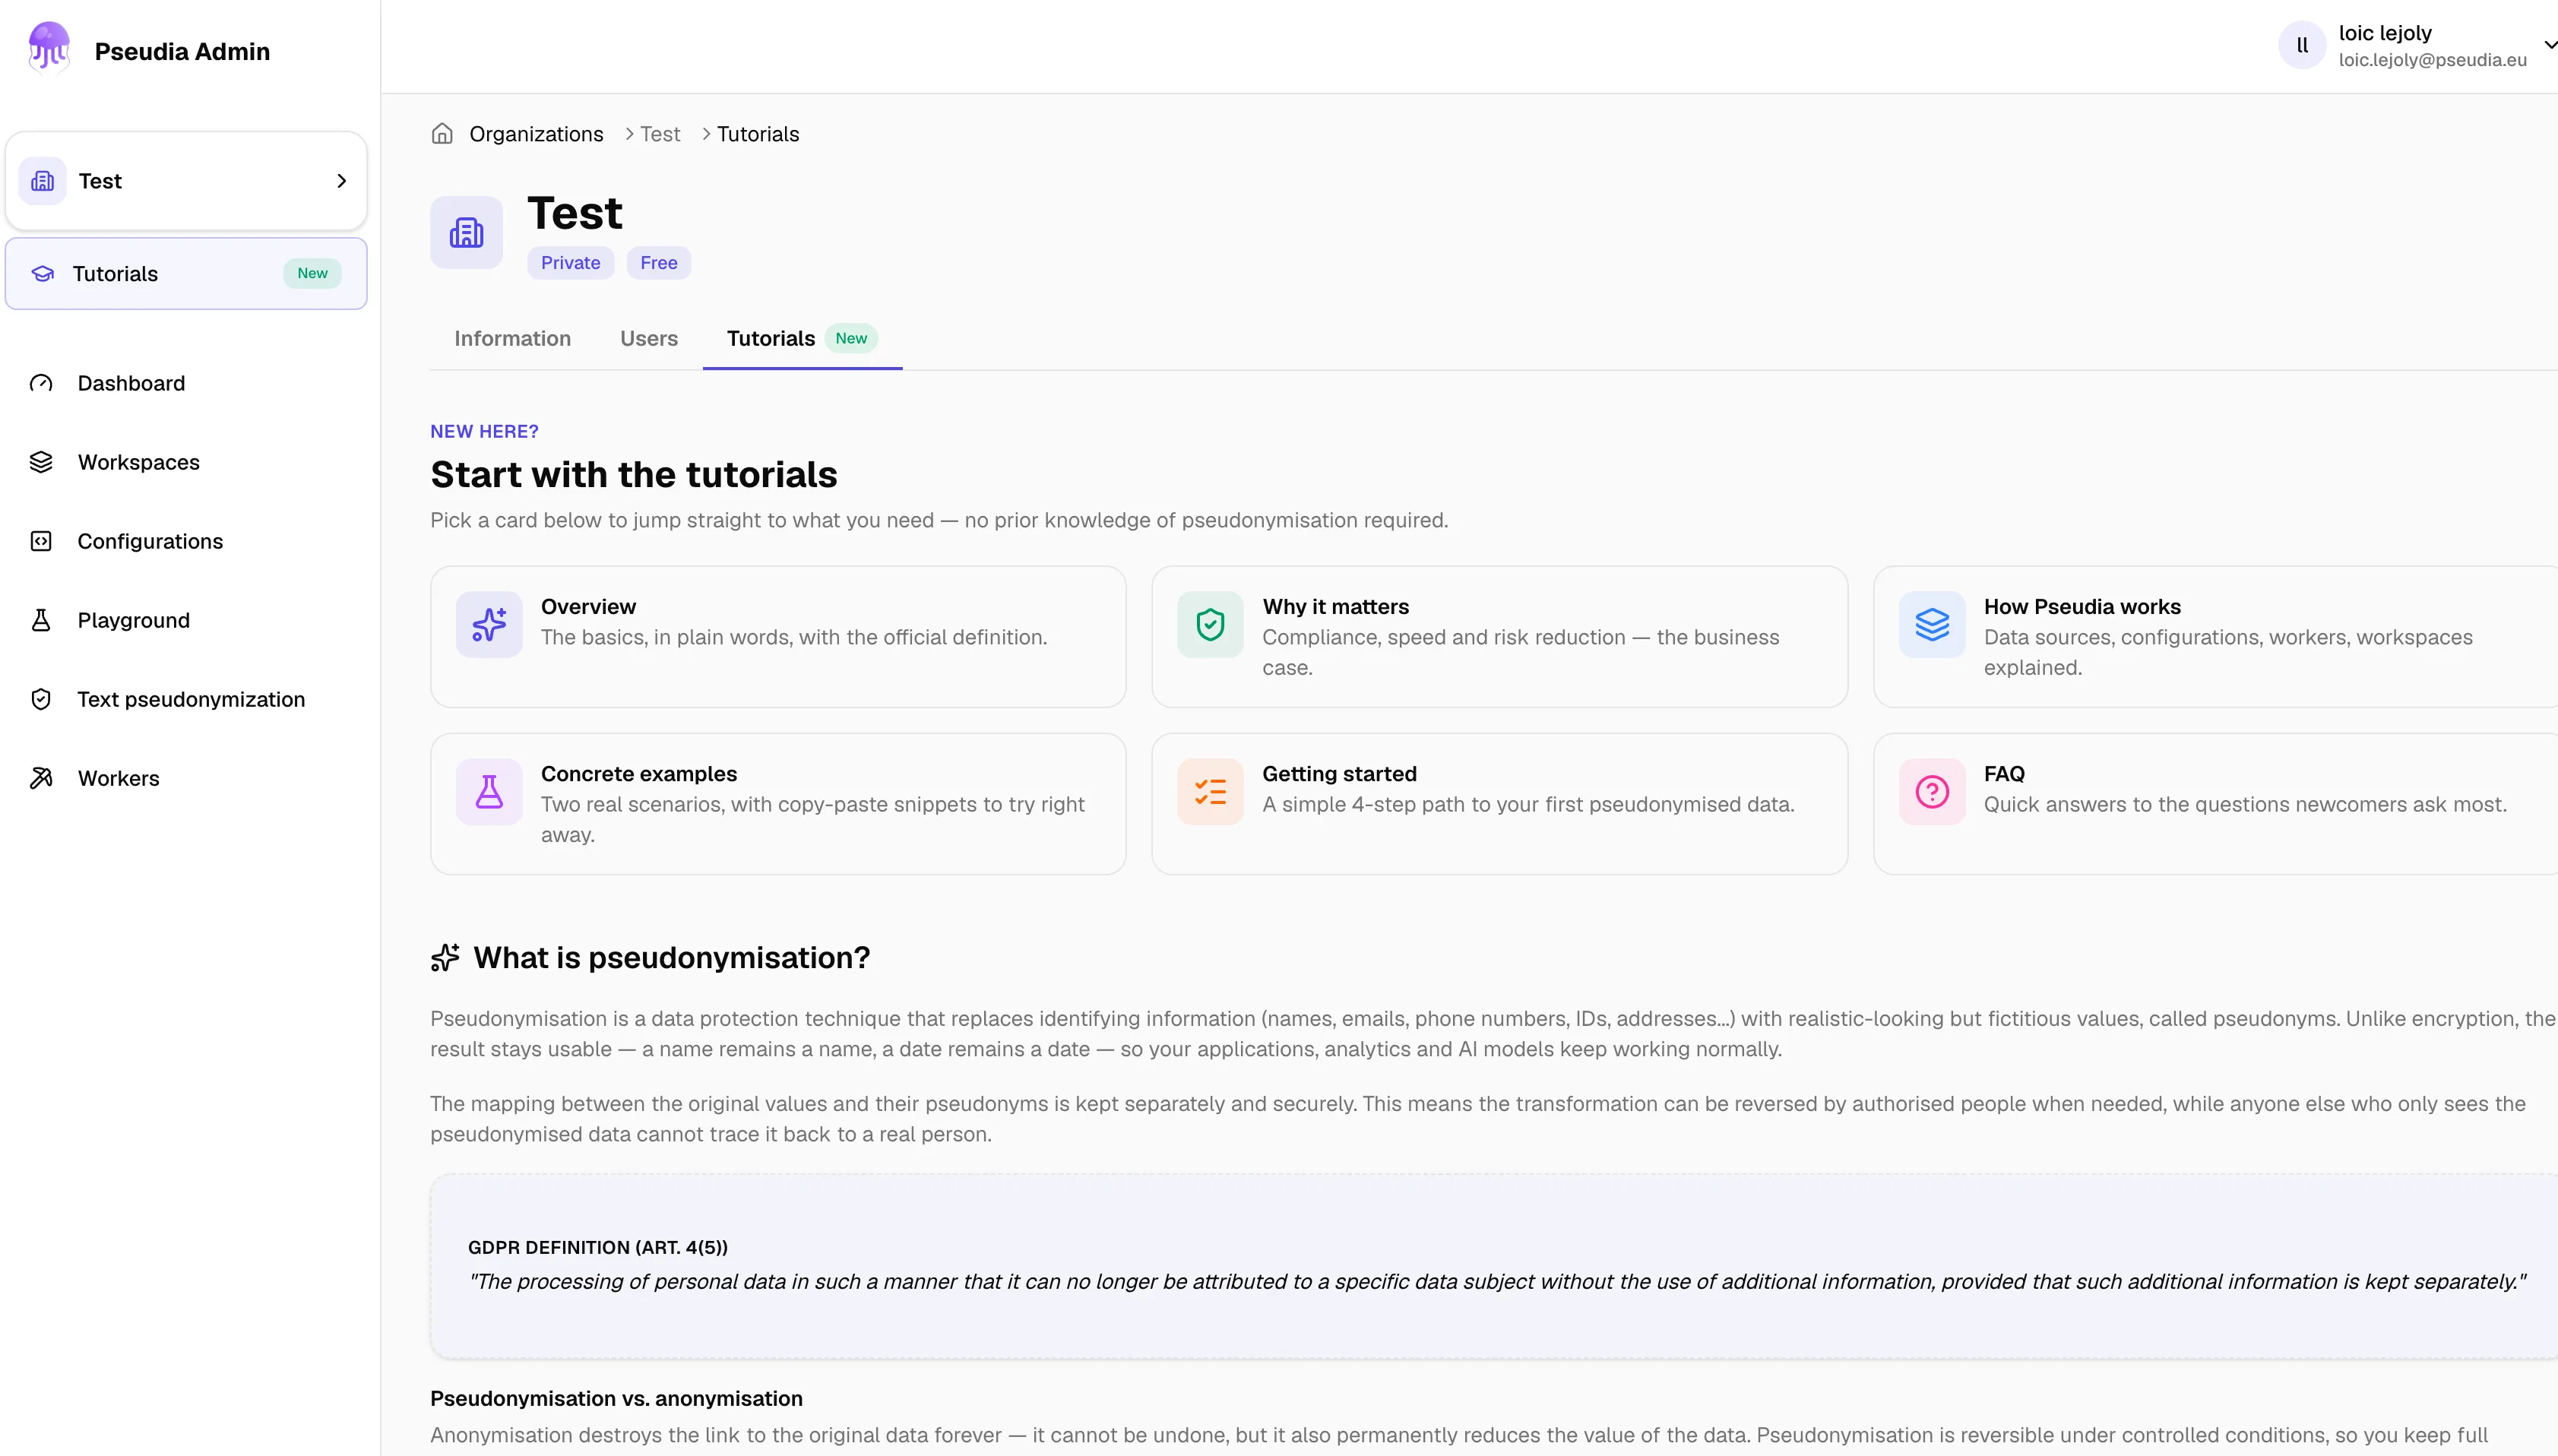
admin-panel.pseudia.eu
Console Pseudia : aperçu d'un espace de travail avec ses sources, environnements et configurations
✓ Réversible par conception
★ Souverain EU · Belgique
Défiler
Soutenu par
🏦 Conçu pour la banque, l’assurance, la santé et tout secteur data-driven
·
🤖 Projets IA lancés en jours, pas en mois
·
⚖️ Conformité RGPD prouvée, pas déclarée
·
🇪🇺 100 % EU zéro donnée hors périmètre
Pourquoi une plateforme

Pas une fonction de masquage de plus.
La plateforme qui libère vos données.

Vos outils cloud et data savent masquer une colonne. Ils ne donnent pas à vos équipes un moyen gouverné et reproductible de transformer des données de production restreintes en données qu’elles ont le droit d’utiliser (pour les tests, l’analytics et désormais l’IA). Pseudia le fait, sur chaque source, chaque environnement et chaque équipe.

🛡️

Clients et patients restent protégés

Un accord de confidentialité (NDA) ne prévient pas une fuite : il ne fait qu’encadrer les poursuites après l’incident. Pseudia retire les identités réelles avant que les données ne quittent la production.

  • Titulaires de comptes, assurés et patients n’apparaissent jamais en dev, en test ou en analytics
  • L’organisation prévient l’exfiltration interne proactivement
  • Une fuite depuis un outil de test ou d’IA expose des pseudonymes, pas des clients
  • Clés de déchiffrement séparées physiquement des données pseudonymisées
🚀

Vos équipes obtiennent enfin les données attendues

Les équipes ne demandent plus « peut-on utiliser ces données ? ». La réponse est intégrée à la plateforme : un seul workflow gouverné au lieu d’une nouvelle exception par projet.

  • Environnements de dev, test et recette rafraîchis depuis la production, zéro identité réelle
  • Le même pseudonyme dans le core banking, la gestion des contrats ou le dossier patient : jointures et scénarios de test fonctionnent
  • Projets IA et LLM, prestataires et data scientists alimentés en données réalistes en quelques jours, pas en mois d’approbations
  • Un workflow reproductible au lieu de scripts de masquage fragiles par projet
13%
Fuites liées à l’IA
des organisations ont signalé une violation de leurs modèles ou applications d’IA.
97%
Sans contrôle d’accès IA
de ces organisations n’avaient pas de contrôles d’accès IA adaptés. Le shadow AI était impliqué dans une violation sur cinq.
Le workflow

De la production au hors-production, en sécurité.

Un seul workflow, répété à chaque rafraîchissement : connecter la production, pseudonymiser une fois, livrer dans chaque environnement : test, analytics et IA.

// Sans Pseudia
✗Production copiée en recette : noms, IBAN, numéros de contrat ou de patient visibles par 60 développeurs
✗Ou des données de test si fictives que les bugs n’apparaissent qu’en production
✗Des semaines d’approbations DPO et sécurité avant chaque extraction ou accès prestataire
✗Un script de masquage maison par projet, dont personne ne peut prouver ce qu’il fait
✗Des données clients collées dans des outils d’IA externes, ou des projets IA bloqués pendant des mois
↓
Pseudia
Pseudia
↓
// Avec Pseudia
✓Copies hors-prod rafraîchies depuis la production à la demande : même structure, zéro identité réelle
✓Pseudonymes cohérents entre systèmes : un client reste le même client dans chaque table
✓Accès accordés sur données pseudonymisées : une approbation une fois, pas à chaque demande
✓Une politique gouvernée et auditée, réutilisée par chaque équipe et chaque environnement
✓Prompts et documents pseudonymisés avant d’atteindre un LLM externe : les pilotes IA démarrent en quelques jours
Cas d’usage

Votre secteur,
vos données restreintes.

Pour les banques & établissements de paiement

Testez vos évolutions core banking sur des données réelles, sans vrais clients

Migrations core banking, flux de paiement, modèles AML et fraude : tous ont besoin de données proches de la production. Aujourd’hui, les équipes attendent des semaines une extraction, ou testent sur des données si fictives que les bugs arrivent en production.

Pseudia rafraîchit vos environnements de dev, test et recette depuis la production : noms, IBAN, numéros de compte et de carte deviennent des pseudonymes cohérents, tandis que soldes, transactions et relations restent intacts.

Ce qui change

Recette proche de la production · IBAN et identifiants clients cohérents entre systèmes · Prestataires sans vrais clients · Gestion des données de test prête pour DORA

from pseudia.core.datasource import DataSource, SourceType
from pseudia.core.dataset import Dataset

# Source S3 distante
source = DataSource(
    name="S3_Production",
    source_type=SourceType.csv,
    connection_details=ConnectionDetails(
        service=ServiceType.swc_s3,
        endpoint_url="https://s3.cloud...",
        ... # Identifiants
    )
)

dataset = Dataset(source)
# Pseudonymisation et écriture
pseudonymiser.pseudonymise(dataset)
✓ Schémas, transactions et relations préservés
📅 Réserver une démo banque →
Conformité & Régulations

Répondez aux exigences
RGPD, AI Act, NIS 2 et DORA.

La pseudonymisation est explicitement reconnue comme un standard de sécurité majeur dans les réglementations européennes. Pseudia automatise sa mise en œuvre pour transformer la conformité en avantage business.

🛡️

NIS 2 & DORA

Répondez aux exigences de sécurité "état de l'art". La pseudonymisation réduit l'impact des incidents et assure la continuité d'activité en protégeant les données lors de leur traitement.

NIS 2 · DORA
📜

Privacy by Design (Art. 25)

Chaque traitement est configurable par finalité, documenté et archivé. La protection est intégrée nativement dès le premier jour.

RGPD · Art. 25
🤖

AI Act

L’AI Act cite la pseudonymisation comme garantie lorsque des systèmes d’IA à haut risque traitent des données personnelles, par exemple pour détecter les biais.

AI Act · Art. 10(5)
📄

DPA disponible immédiatement (Art. 28)

Prêt à être signé. Vous restez responsable du traitement, nous fournissons les outils pour garantir et prouver votre conformité technique.

RGPD · Art. 28

Ce que vous cochez après déploiement

Pour votre prochaine revue DPO, CNIL ou audit interne.

✓
Privacy by Design documenté par traitement
✓
Mesures "État de l'art" NIS 2 / DORA
✓
Minimisation des données effective
✓
Hébergement EU-only par défaut
✓
Accord de sous-traitance signé (art. 28 RGPD)
✓
Logs d’audit automatisés pour preuve réglementaire

Société Belge. Aucun souci avec le Cloud Act : infrastructure 100 % européenne et aucun transfert de données hors de l’Europe.

Tarifs

Des prix simples.
Sans surprise.

Démarrez gratuitement, passez à un vrai pipeline dès que nécessaire, puis évoluez vers l'Enterprise quand le volume et la conformité l'exigent.

Tous les prix sont exprimés HT (hors taxes).

Free
0 € /pour toujours
Aucune carte de crédit requise

Testez notre moteur de pseudonymisation directement dans votre navigateur.

  • Pseudonymisation Playground uniquement
  • Pas de création de workers
  • Pas de gestion de Workspaces/Data Source
  • Limitation au nombre de requêtes
  • Sans engagement
Tester gratuitement →
Enterprise
Sur devis
Offre sur mesure selon votre volume, votre déploiement et vos exigences de conformité

Pour les organisations avec des contraintes d'infra, de conformité ou de volume.

  • Toutes les fonctions Starter
  • Approche Hybride & On-Prem disponible
  • SLA dédié + support prioritaire
  • Fonctions de pseudonymisation BYO
  • Contrat sur mesure + accompagnement DPO
  • Formation équipe incluse
FAQ

Les vraies questions
avant de déployer.

Notre cloud ou notre plateforme data sait déjà masquer des données. Pourquoi Pseudia ?+
Microsoft, AWS ou votre plateforme data proposent des fonctions de masquage dans leurs propres outils. Pseudia est la plateforme qui se place au-dessus : une politique gouvernée unique, le même pseudonyme pour le même client ou patient dans chaque système, une ré-identification contrôlée par clé séparée et des logs d’audit que votre DPO peut montrer. Elle transforme des données de production restreintes en données que vos équipes ont le droit d’utiliser, dans chaque environnement, pas seulement dans un outil.
Peut-on utiliser des données pseudonymisées avec des LLM, du RAG et des agents IA ?+
Oui, c’est le rôle de la passerelle IA de Pseudia. Les identifiants présents dans les prompts, documents et sources RAG sont remplacés par des pseudonymes cohérents avant de quitter votre organisation : les modèles externes ne voient jamais de vrais clients ou patients. Deux limites, en toute transparence : la détection de données personnelles dans le texte libre est probabiliste, les flux sensibles méritent donc une étape de revue ; et la restauration automatique des vrais noms dans des réponses d’IA libres n’est pas totalement fiable, car les modèles peuvent reformuler les pseudonymes. Pseudia garde la réversion comme une opération explicite et tracée.
Pseudonymisation vs anonymisation : quelle différence pour le RGPD ?+
La pseudonymisation (art. 4.5 RGPD) remplace les identifiants par des tokens réversibles via une clé séparée. Les données restent techniquement "personnelles", mais leur exposition est maîtrisée. L'anonymisation est irréversible et sort les données du champ du RGPD, mais élimine aussi leur utilité analytique. Pseudia implémente la pseudonymisation : vous gardez le contrôle, la réversibilité, et toute la valeur des données.
Comment Pseudia protège concrètement le citoyen ?+
Quand ses données passent par Pseudia, un citoyen n'est plus exposé aux usages non maîtrisés : un prestataire qui voit ses vraies coordonnées, un développeur qui les teste, un LLM externe qui les ingère. Ses identifiants sont remplacés par des tokens avant chaque circulation. Seule une clé séparée peut révéler son identité réelle, et cette clé est strictement contrôlée.
Concrètement, comment Pseudia augmente-t-il le ROI ?+
Les équipes ne perdent plus de temps à négocier l’accès aux données, à attendre des validations de conformité ou à contourner les restrictions avec des données fictives peu réalistes. Elles disposent de données fidèles immédiatement. Moins de réunions, moins de tickets, plus d’itérations. Le ROI provient de la vélocité retrouvée, et non d’une simple réduction de risque abstraite.
Pouvons-nous déployer Pseudia sur site (On-premises) dans notre infrastructure ?+
Oui. Le déploiement sur site ou en cloud privé est disponible pour les clients Enterprise. Nous supportons également les clouds non-EU (AWS, Azure, GCP) sur demande explicite, avec une documentation contractuelle adaptée. Le PaaS reste l’option par défaut pour un démarrage rapide.
Quels formats et sources de données supportez-vous ?+
CSV, JSON, Parquet en standard. Connecteurs natifs pour PostgreSQL, MySQL et stockage objet compatible S3. Des connecteurs supplémentaires sont disponibles pour les projets Enterprise. L'API REST permet l'intégration dans n'importe quel pipeline existant.
Pseudia peut-il signer un accord de sous-traitance ?+
Oui, immédiatement. Pseudia est sous-traitant au sens de l'art. 28 RGPD. Vous restez responsable du traitement. Un modèle d'accord de sous-traitance standard est disponible dès le premier contact. Pour les clients Enterprise, un accord sur mesure peut être négocié.
Protéger les individus · au-delà de la simple conformité
Bloquer l’exfiltration interne · avant tout incident
Accélérer les projets IA · avec des données haute-fidélité
Éliminer les goulots d’étranglement · pour construire enfin
Multiplier le ROI · moins de friction, plus d’exécution
Conçu en Europe · détenu en Europe
Passez à l'action

La prochaine fuite n'attend pas
votre prochain comité.

20 min. Votre cas d'usage. Pas un pitch générique.

Une erreur est survenue. Veuillez réessayer plus tard.
Merci ! Votre demande a été envoyée avec succès.
0 sélectionné
/